
La caída de UENO BANK no es solo una crisis financiera, también es una crisis de datos personales. No solo las 3 millones de personas entregaron su cara, su video selfie y su historial financiero a un ecosistema que hoy está intervenido, con sus directivos imputados y con bases de datos alojadas en una empresa de Texas, Estados Unidos. Sino en poco más de dos años, la cara de miles de personas pasaron a ser la llave para ver un partido, entrar a una feria o cobrar una jubilación. Esa dato quedó en manos de un mismo grupo privado que vende vigilancia, sin una ley vigente que lo regule.
El grupo Vázquez compró en el 2021 la empresa ITTI que forma parte del holding con el Banco UENO, una compañía que, además de software financiero, provee tecnología de vigilancia y está en el mercado hace más de 20 años. Trabaja con firmas de reconocimiento facial y videovigilancia como Corsight, Avigilon y Dermalog e instaló cámaras con reconocimiento facial en espacios públicos y fue señalada por un presunto direccionamiento en la compra de equipos de espionaje a través del Parque Tecnológico Itaipú. Además, proveyó los sistemas de reconocimiento facial de los estadios de la APF y operó la verificación biométrica obligatoria para entrar a la Expo Paraguay 2025, donde solo se podía pagar con Ueno. A eso se suman la Fe de Vida biométrica de jubilados y pensionados del IPS, los servicios en la nube para programas estatales y las apps de uso diario conectadas a UNID.
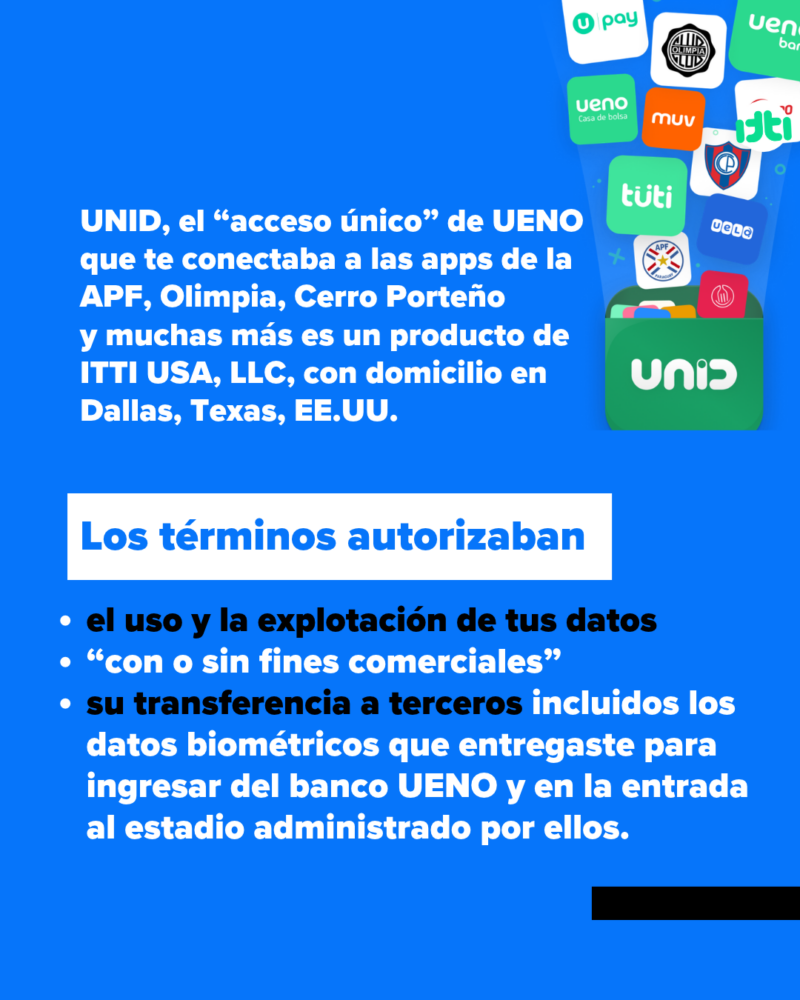
Mientras el debate público se concentra, con razón, en la devolución de los ahorros, desde TEDIC queremos poner sobre la mesa una pregunta que venimos haciendo desde hace varios años: ¿qué pasa con los datos biométricos y sensibles de las personas usuarias? Un depósito puede ser cubierto por un fondo de garantía, sin embargo una cara, una huella o un dato de salud filtrado no se devuelve y no se reimprime.
Antecedentes: de banco digital masivo a intervención
El 2 de noviembre de 2026, el Banco Central del Paraguay (BCP) inició la resolución de UENO bank porque su índice de solvencia cayó por debajo del 50% del mínimo exigido. Desde entonces ninguna aplicación, tarjeta ni servicio del banco funciona.
UENO pertenece al Grupo Vázquez, el mismo conglomerado que controla ITTI, la empresa tecnológica que provee sistemas de identificación biométrica y reconocimiento facial. En junio de 2026 el banco declaraba 2.941.996 clientes, en un país de unos 6,1 millones de habitantes. Además administraba unos USD. 850 millones de fondos públicos y del IPS.
| Fecha | Hecho |
| 2021 | El Grupo Vázquez adquiere ITTI. |
| ene 2024 | La APF y el Ministerio del Interior firman un convenio de reconocimiento facial en estadios, con ITTI como proveedora. |
| feb 2025 | UENO anuncia la certificación ISO/IEC 27701 y se presenta como «líder en protección de datos». |
| abr 2025 | Convenio IPS–UENO para la Fe de Vida biométrica de jubilados y pensionados. |
| 14 ago 2025 | Filtración de datos: unas 100.000 transferencias con cédulas, cuentas y montos aparecen en la web. El banco la niega. |
| 5 jun 2026 | La Superintendencia detecta créditos a empresas vinculadas al grupo que controla el banco. |
| 15 jun 2026 | UENO vende una cartera de créditos a Vinanzas S.A. por USD 74,4 millones, financiada indirectamente por el propio banco. (*) El allanamiento se realizó el 9/11. |
| 2 nov 2026 | El directorio del BCP resuelve por unanimidad iniciar la resolución del banco. |
| 3 nov 2026 | Se suspenden la app, las tarjetas, los cajeros y las sucursales. |
| 4 nov 2026 | La Fiscalía imputa a Miguel Vázquez y a otras 27 personas por préstamos a empresas del grupo, entre ellas ITTI. |
| 6 nov 2026 | Tras el juicio político a Santiago Peña, Pedro Alliana asume la Presidencia y pide la renuncia de todo el gabinete. |
La filtración de 2025 ya había mostrado el problema y fue denunciado ante las instancias SEDECO, ente regulador de derecho al consumidor que hasta la fecha no mostró avance en la investigación. En esa misma línea, el banco calificó el hecho como «información maliciosa» y no alertó a las personas afectadas. Sin una ley vigente, nadie estaba obligado a notificar la brecha.
Desde TEDIC ya veníamos advirtiendo
Desde hace 14 años que estamos trabajando en datos personales. Y ya hemos venido denunciando la adquisición e implementación de tecnología biométrica en Paraguay, con el primer reporte que fue en el 2017 (hace 9 años) con relación a las huellas dactilares en el sistema del DNIT (antes la SET). Este “enrolamiento” obligatorio al igual que las demás implementaciones de tecnología biométrica para marcar asistencia, no contaban con estándares de protección de datos personales y para esa época ni ley integral que protegiera a las personas.
Con relación a la empresa ITTI, en 2024, documentamos cómo un mismo grupo económico concentra la recolección de datos biométricos en espacios cotidianos, sin ley vigente y sin control de la ciudadanía. Además su grupo jurídico realizaba el lobby para frenar la ley de protección de datos personales que era impulsada por la Coalición de datos Personales y que luego de casi 4 años se sancionó en el Congreso Nacional.
En enero de 2024, antes de que se sancionara la ley del deporte, la APF y el Ministerio del Interior firmaron un convenio de reconocimiento facial e instalaron las cámaras en los estadios. ITTI es la proveedora de esos sistemas, y UENO se convirtió al mismo tiempo en patrocinador oficial de la APF y de varios clubes.
En el artículo Vigilar, censurar y castigar analizamos la Ley 7269/2024 y mostramos que, de más de 1.641 cámaras instaladas, solo se generaron cuatro alertas de reconocimiento facial en todo 2023. Con la campaña #ConMiCaraNo preguntamos a las barras de futbol lo mismo que hoy pregunta todo el país: ¿cómo aseguramos que no van a vender nuestros datos?. En el caso de los estadios, la organización inglesa Privacy Internacional, advirtió que el reconocimiento facial amenaza la privacidad y el derecho a participar de la vida deportiva.
En la Expo Paraguay 2025 para entrar había que usar la app TUTI, pagar solo con UENO y pasar por una verificación biométrica operada por ITTI. En nuestro análisis señalamos que las tres empresas pertenecen al mismo holding y preguntamos qué harían con esos datos, quién los controla y por cuánto tiempo, por eso pedimos suspender el uso de tecnologías biométricas hasta contar con una ley robusta.
En mayo de 2026 publicamos Vigilancia biométrica: reconocimiento facial y derechos humanos en eventos deportivos de Paraguay. El informe pide evaluaciones de impacto, supervisión independiente y salvaguardas específicas para los datos biométricos. A esto se suman otros vínculos con el Estado, el medio El Surtí documentó contratos de ITTI para almacenar en la nube las bases de Che Róga Porã y un patrocinio con la Secretaría Nacional de Deportes que incluía cámaras con reconocimiento facial.
Ante el pleno del Senado, el nuevo presidente del Banco Central del Paraguay, Jorge Schreiner, sostuvo que el negocio de los dueños de UENO nunca fue bancario. Según él, el objetivo era capturar los datos biométricos de millones de personas para armar una gran base de datos del país y después hacer negocios con ella. “Esos no eran banqueros, eran gente administradora de base de datos”, resumió. Schreiner recordó además que ni siquiera se podía entrar a la Expo sin registrar antes la biometría en los dispositivos de UENO. Que la máxima autoridad financiera del país lo diga en el Senado confirma lo que TEDIC venimos advirtiendo desde 2024, es el verdadero activo de este ecosistema son nuestras caras y otros datos sensibles.
Y solo esto sin incluir cómo ITTI fue, durante el gobierno de Santiago Peña, una de las empresas proveedoras principales de vigilancia de las comunicaciones del Estado, a través de software invasivos sin transparencia y rendición de cuentas.
¿Qué datos se recolectaban y dónde están?
Para abrir una cuenta en el banco había que aceptar los términos de UNID, el «acceso único» que conecta Ueno, la APF, Club Olimpia y otras apps del grupo. UNID es un producto de ITTI USA, LLC, con domicilio en Dallas, Texas. La validación de identidad se hacía con una video selfie.
Los documentos contractuales dejan poco margen:
- El contrato único de UENO autoriza el uso, almacenamiento y explotación «con o sin fines comerciales» de los datos, y su transferencia a terceros, incluidos los datos biométricos.
- Los términos de UNID extienden esa autorización a datos de identificación, laborales, académicos, financieros y de circunstancias sociales, recabados también de forma automatizada.
- El aviso de privacidad de UENO admite el tratamiento en el exterior, en infraestructura de terceros, y el uso de analítica avanzada e inteligencia artificial.
- Otro aviso de ITTI USA la presenta como la empresa que gestiona los datos recopilados por UENO, ITTI, Monchis, Upay, Wepa, MUV, TUTI, UELA y CONTO. Y el aviso de ITTI USA, LLC
¿Se vendieron los datos? Hasta hoy no hay información pública que lo confirme ni lo descarte. Pero los contratos ya habilitaban su comercialización, y la venta de una cartera de créditos a Vinanzas implica, por definición, el traspaso de los datos de las personas deudoras. Con el banco en resolución y los depósitos en proceso de transferencia a otras entidades, nadie informó qué pasará con las bases biométricas.
Datos biométricos y las limitaciones de las leyes de protección de datos
En la mayoría de los países las leyes nacionales no regulan adecuadamente el uso y la transferencia de datos biométricos, ni cubren los riesgos de su mal uso a gran escala. Para nosotras en TEDIC, la protección de datos es necesaria pero no suficiente.
También insistimos en que toda injerencia en la privacidad debe superar el examen de necesidad y proporcionalidad. Antes de desplegar un sistema biométrico, hay que preguntarse qué alternativas existen y si son menos invasivas: muchas veces una solución más simple funciona igual de bien. También advertimos que las bases centralizadas suelen fallar ese examen, porque no es lo mismo guardar un dato en un chip que acumular millones de caras en un servidor.
Además existen otras dos alertas que describen al caso paraguayo, la primera es que los datos recogidos para un fin terminan usándose para otros, como la misma cara que sirve para entrar a la cancha, a la Expo y al banco. Y la segunda es que los sistemas biométricos los vende una industria poderosa, a menudo con vínculos estrechos con los gobiernos y poco transparente. Y como un dato biométrico no se puede cambiar como una contraseña, desde TEDIC pedimos evaluaciones de riesgo previas y privacidad desde el diseño.
Los Principios de Necesidad y Proporcionalidad, impulsados por EFF y organizaciones de todo el mundo, donde también desde TEDIC estamos, completan el marco. Aunque fueron escritos para la vigilancia estatal de las comunicaciones, la sociedad civil los aplica por analogía a la biometría. Toda limitación a la privacidad debe estar prescrita por una ley clara y previsible (legalidad), ser el medio menos invasivo disponible (necesidad), servir realmente a su fin (idoneidad) y sopesar el beneficio contra el daño (proporcionalidad).
¿Hace falta una ley específica para cada caso? No necesariamente una ley por caso, pero sí una base legal propia para cada tratamiento que restringe derechos:
- Usos estatales con fines de seguridad. El artículo 2 de la Ley 7593 excluye de su ámbito el tratamiento con fines de seguridad pública, migratorios, de defensa y penales que tienen que tener sus propias leyes específicas para el tratamiento de datos biométricos. El reconocimiento facial en estadios o en la calle queda fuera de la ley general y necesita una ley específica, con finalidades, plazos de conservación, control judicial y supervisión independiente. La Ley 7269/2024 del deporte no cumple esos estándares.
- Usos estatales administrativos. La Fe de Vida del IPS necesita una norma habilitante clara que justifique por qué la biometría es necesaria. Un convenio con un banco privado no es una ley.
- Usos privados. La Ley 7593 da el marco, pero el consentimiento no vale cuando no es libre: cuando la biometría es condición para entrar a la Expo, cobrar una jubilación o abrir una cuenta. Ahí, o hay una norma que lo autorice con garantías, o el tratamiento no debería hacerse. El reglamento tiene que hacer obligatorias las evaluaciones de impacto que prevé el artículo 14 para toda biometría.
Por tanto, la biometría con fines de seguridad queda fuera de esa ley y necesita una norma específica porque la Ley 7593 es el piso, no el techo. Cualquier otro uso tiene que demostrar, caso por caso, que es necesario, idóneo y proporcional, con evaluación de impacto previa.
Un poco más de historia de lo que dice la Ley 7593/2025
La Ley 7593 de Protección de Datos Personales fue promulgada el 27 de noviembre de 2025. Es el resultado de cuatro años de incidencia de la Coalición de Datos Personales, integrada por APADIT, TEDIC, el Estudio Jurídico Abente Stewart, Internet Society Capítulo Paraguay y Puente.
Algo sumamente relevantes en este nuevo derecho es la extraterritorialidad de la ley. Los datos no tienen frontera, acompañan a la persona (a los datos de la persona). El artículo 2 aplica la ley a quien esté establecido en Paraguay, aunque trate los datos en otro país, y a quien no esté establecido aquí pero ofrezca bienes o servicios a residentes en Paraguay. No importa dónde está el servidor: importa de quién son los datos. Por eso ITTI USA, LLC, desde Texas, queda alcanzada. Es un principio tomado del Reglamento General de Protección de Datos europeo (GDPR) y las directrices de la OECD, en el que la ley se inspira.
Lo que la ley exige y que el caso UENO pone a prueba:
| Artículo | Qué establece |
| 3 y 6 | Consentimiento previo, libre, informado, específico e inequívoco, revocable en cualquier momento. |
| 3.4 y 3.7 | Los datos biométricos son sensibles. |
| 19 | Transferencia internacional solo con un nivel adecuado de protección, garantías contractuales o consentimiento expreso. |
| 20 | El tratamiento de datos sensibles está prohibido salvo excepciones. |
| 26 a 32 | Derechos de acceso, rectificación, supresión, oposición y portabilidad, con respuesta gratuita en 30 días. |
| 33 | Derecho a revisar decisiones automatizadas, como un scoring de riesgo. |
| 17 | Aviso de brechas de seguridad en 72 horas. |
| 45 | Es falta grave transferir datos a terceros o al exterior en contra de la ley. |
Con estas reglas vigentes, cláusulas como la «explotación con o sin fines comerciales» de datos biométricos no superarían el estándar de un consentimiento libre y específico.
Los límites: una ley que todavía no protege
La ley existe, pero el caso UENO ocurre en el vacío que deja su demora. Estos son sus límites hoy:
- Todavía no está vigente. Entra en vigor 24 meses después de su publicación: a fines de noviembre de 2027. Las personas afectadas por UENO no pueden invocarla todavía ante una autoridad.
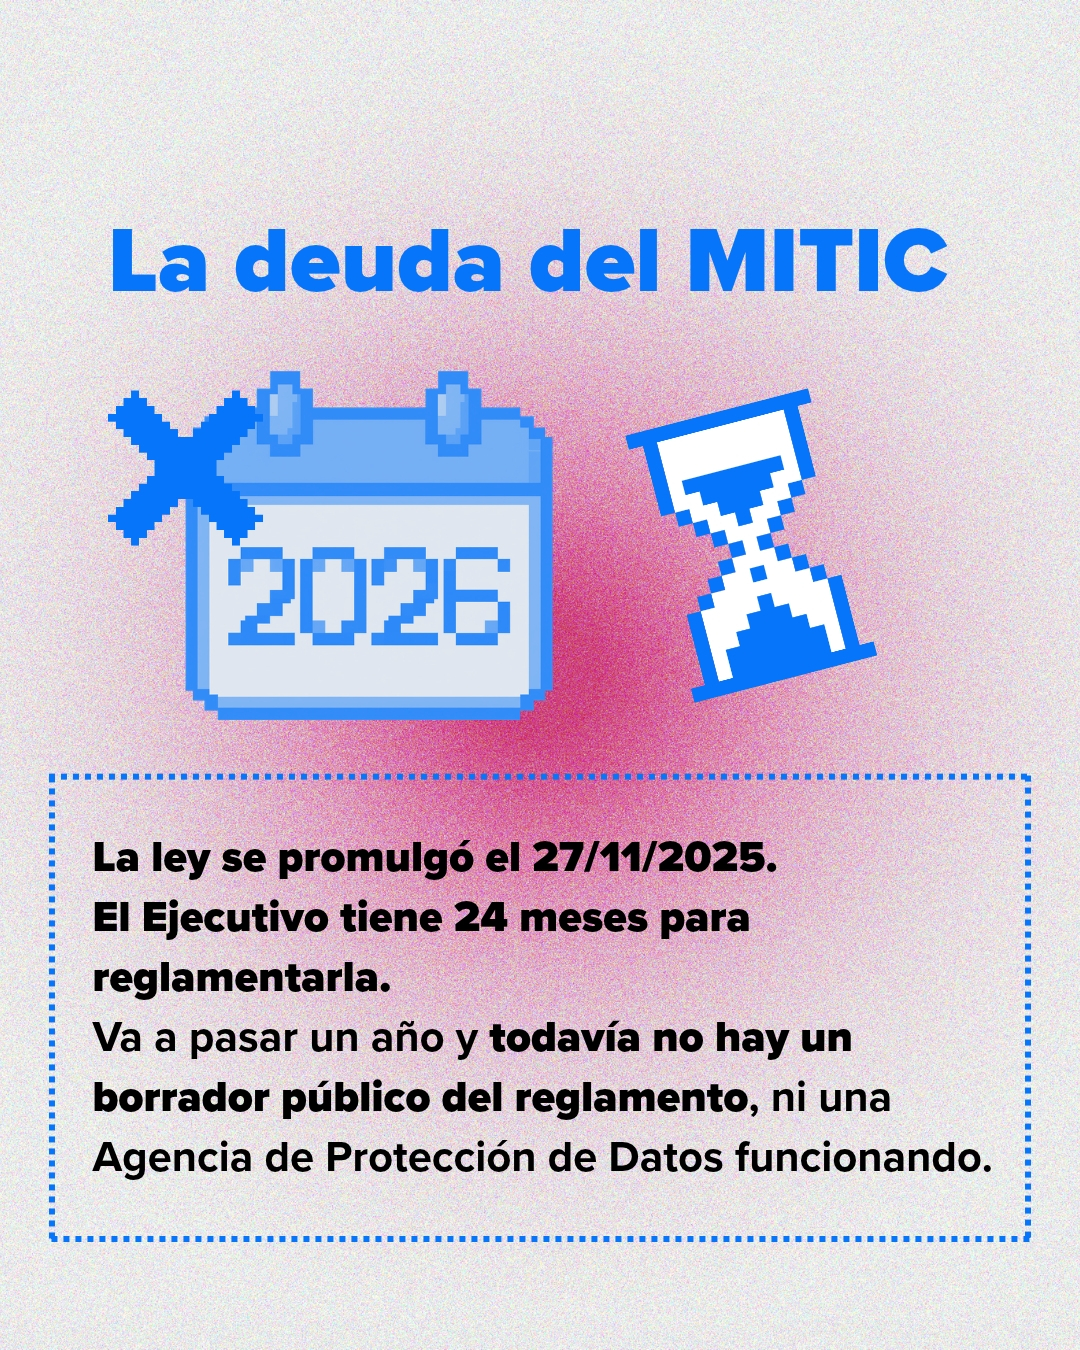
- El reglamento es una deuda del MITIC. El Ejecutivo tiene el mismo plazo de 24 meses para reglamentarla. A casi un año de la promulgación, no se conoce un borrador público. En octubre, el ministro prometió presentarlo «en los próximos meses» para recibir observaciones de la sociedad civil. Desde la Coalición de Datos Personales, el compromiso fue un reglamento participativo, y seguimos esperando esa convocatoria.
- La Agencia no es independiente. La Agencia Nacional de Protección de Datos Personales depende del MITIC. Si el propio Estado contrata a las empresas que deben ser fiscalizadas, como pasó con ITTI, una autoridad sin independencia queda en una posición frágil.
- Los sellos privados no reemplazan a la ley. En 2025, UENO anunció una certificación ISO/IEC 27701 y la vinculó al GDPR. Pero una ISO no es un certificado GDPR: el GDPR solo reconoce certificaciones aprobadas por las autoridades europeas. La nota de ueno no nombra al organismo certificador ni dice qué sistemas cubre, y no menciona a UNID ni a ITTI.
- La biometría se instaló antes que la norma. Cámaras en estadios, accesos en la Expo y la Fe de Vida del IPS funcionan hoy sin evaluaciones de impacto ni supervisión independiente.
Qué podés hacer hoy
Aunque la ley todavía no rige, las personas usuarias tienen herramientas que ya pueden usar:
- Pedir acceso y eliminación por nota formal. El contrato único obliga a este banco, ante una solicitud expresa del cliente, a retirar o eliminar sus datos de todas las bases con las que los compartió. La nota puede dirigirse al equipo interventor del BCP y a ITTI USA, LLC.
- Presentar un hábeas data. El artículo 135 de la Constitución permite acceder a los datos sobre una misma persona, conocer su uso y finalidad, y pedir que se actualicen, rectifiquen o destruyan. Hoy es el mecanismo judicial disponible, como ya ocurre con las afiliaciones partidarias sin consentimiento.
- Revocar autorizaciones. El aviso de privacidad de UENO reconoce el derecho a revocar la autorización para fines de mercadeo y a no estar obligado a entregar datos sensibles.
- Explorar la vía europea. El GDPR protege según dónde está la persona, no según su nacionalidad. Quienes usaron UENO o UNID estando en la Unión Europea, por ejemplo para enviar remesas, podrían reclamar ante la autoridad de protección de datos del país donde viven. Desde TEDIC estamos analizando esta vía.
- Cuidarse de las estafas. El IPS y la AFD advirtieron que no piden datos ni claves por llamadas, mensajes o redes sociales durante la transición de cuentas.
Lo que pedimos al nuevo gobierno
El presidente Pedro Alliana asumió el 6 de noviembre y está renovando el gabinete y la conducción del BCP, donde el Senado aprobó a Jorge Schreiner como presidente. La devolución de los ahorros es urgente, pero la recuperación de la confianza también pasa por los datos.
Desde TEDIC pedimos:
- Transparencia sobre las bases de datos de UENO. Que el BCP y el equipo interventor informen públicamente dónde están los datos biométricos y sensibles de las personas usuarias, quién tiene acceso y bajo qué contrato con ITTI USA, LLC.
- Ninguna transferencia sin consentimiento nuevo. Que ninguna base de datos pase a otra entidad junto con los depósitos o las carteras sin un consentimiento libre, específico e informado de cada persona, como exige el estándar de la Ley 7593.
- Una auditoría independiente de la biometría. Que se audite el uso de datos biométricos en los convenios del Estado con empresas del grupo: Fe de Vida del IPS, estadios de la APF, Che Róga Porã y la Secretaría Nacional de Deportes.
- El reglamento, ya y con participación. Que la nueva conducción del MITIC publique el borrador del reglamento de la Ley 7593 y abra una consulta pública, como se comprometió con la sociedad civil.
- Una Agencia de Protección de Datos en marcha y con independencia. Con presupuesto, personal técnico y autonomía real frente al Ejecutivo y frente a las empresas que contratan con el Estado.
- Moratoria de la vigilancia biométrica. Suspender nuevas implementaciones de reconocimiento facial hasta que la ley esté vigente y existan evaluaciones de impacto.
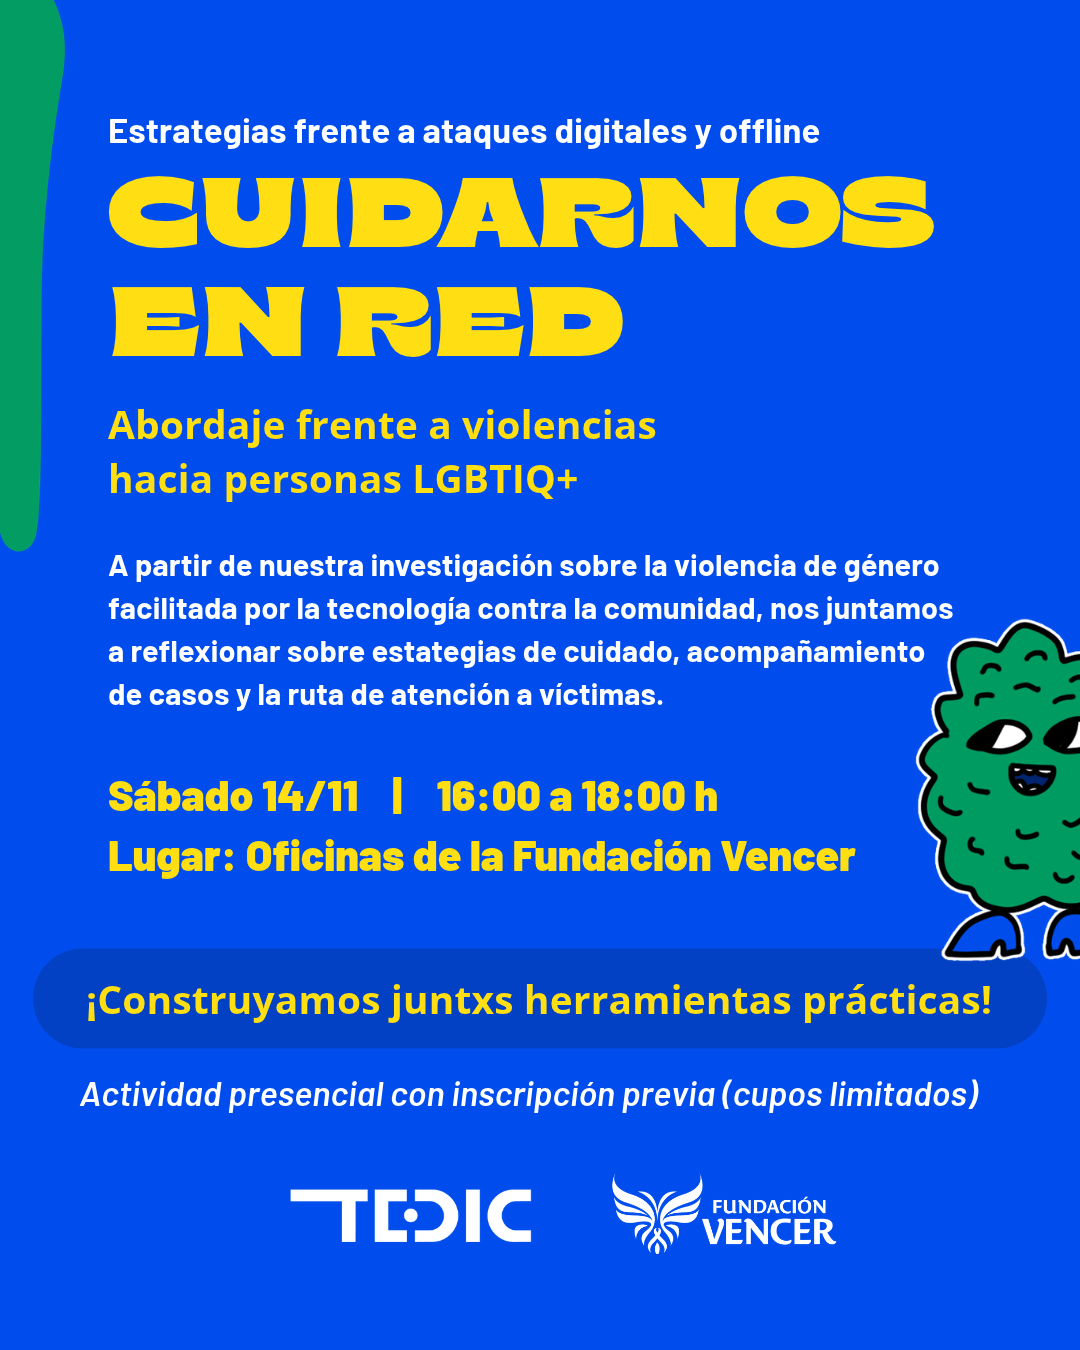 Cuidarnos en red
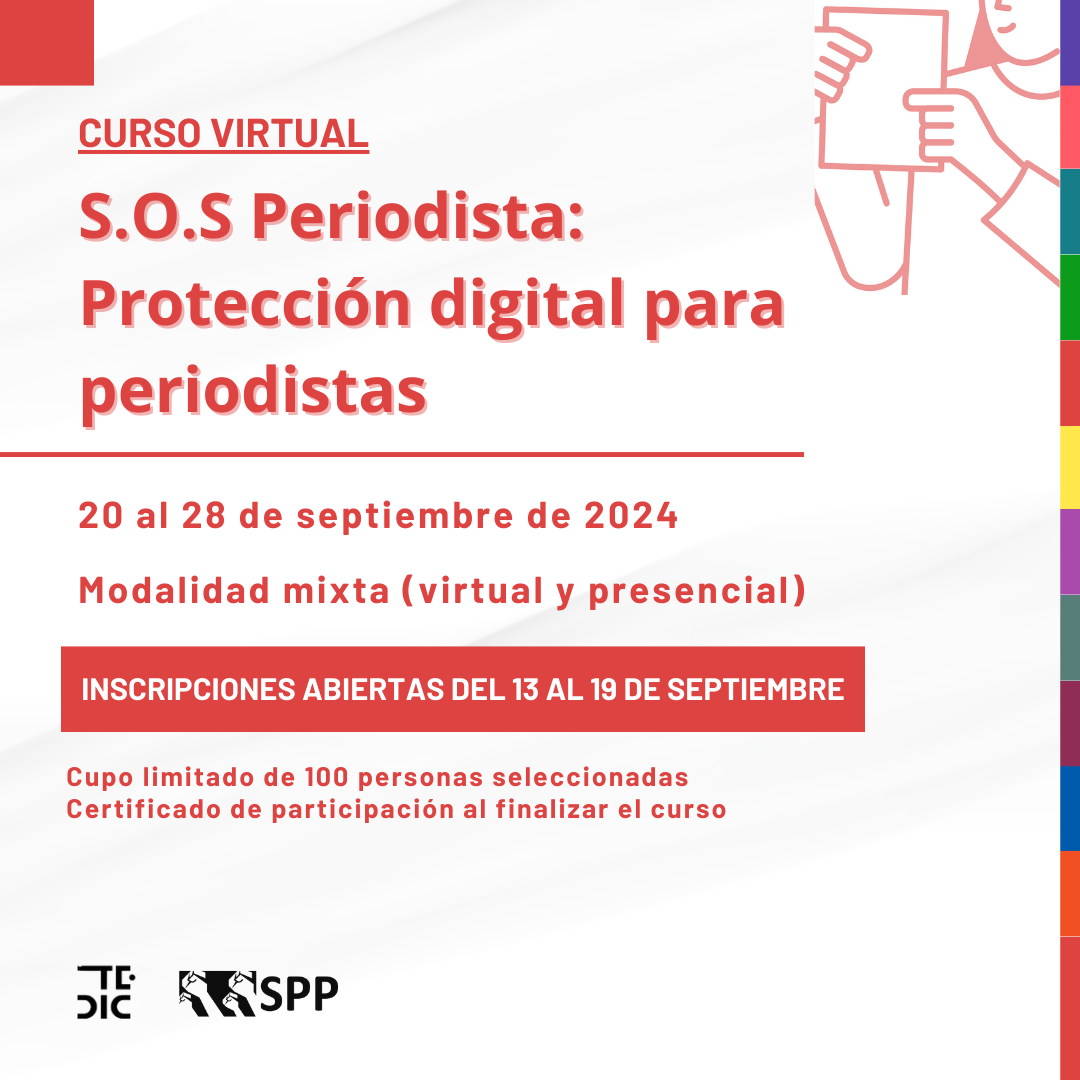 Curso virtual: S.O.S Periodista